KI-gestützte Cyberbedrohungen: Was das EZB-Rundschreiben für Banken bedeutet
29.09.2026 | News Know-how Letter
Die Chancen und Risiken, die sich durch die Weiterentwicklungen im Bereich Künstliche Intelligenz ergeben, sind vielseitig. Nahezu täglich entstehen neue Einsatzmöglichkeiten und damit auch neue Fragestellungen für Unternehmen und Banken.
Die Gefahr besteht dabei häufig nicht darin, dass plötzlich ein vollkommen neues Risiko entsteht. Vielmehr können bereits bekannte Schwachstellen und Angriffswege schneller, effizienter und in größerem Umfang durch Dritte ausgenutzt werden.
Ein aktuelles Beispiel liefert Anthropic: Das KI-Modell Claude Mythos Preview konnte mehrere Schwachstellen im Linux-Kernel identifizieren und so miteinander verbinden, dass daraus eine lokale Rechteausweitung bis hin zu vollständigen Root-Rechten möglich wurde. Der Linux-Kernel bildet die Grundlage vieler Server- und IT-Systeme. Das Beispiel zeigt: Sicherheitslücken, deren Analyse und Ausnutzung bislang viel Zeit und spezialisiertes Know-how erforderten, können mithilfe von KI deutlich schneller untersucht und miteinander verknüpft werden.
Schnellere Schwachstellensuche, kürzere Reaktionszeit
Das EZB-Rundschreiben zu KI-gestützten Cyberbedrohungen vom 7. Juli 2026 greift genau diese Entwicklung auf. Die EZB beschreibt KI nicht als vollkommen neue Risikokategorie. Sie weist jedoch darauf hin, dass Sicherheitslücken, die bereits heute bestehen, mithilfe von KI schneller gefunden, bewertet und unter Umständen auch ausgenutzt werden können.
Für Banken wird damit vor allem eines wichtiger: Das Zeitfenster zwischen dem Bekanntwerden einer Schwachstelle und einer möglichen Ausnutzung wird kürzer. Entscheidend ist daher nicht nur, ob eine Bank eine Schwachstelle erkennt, sondern ob sie diese rechtzeitig bewerten, priorisieren und wirksam behandeln kann.
Ein konkreter Aufsichtsauftrag bis Oktober 2026
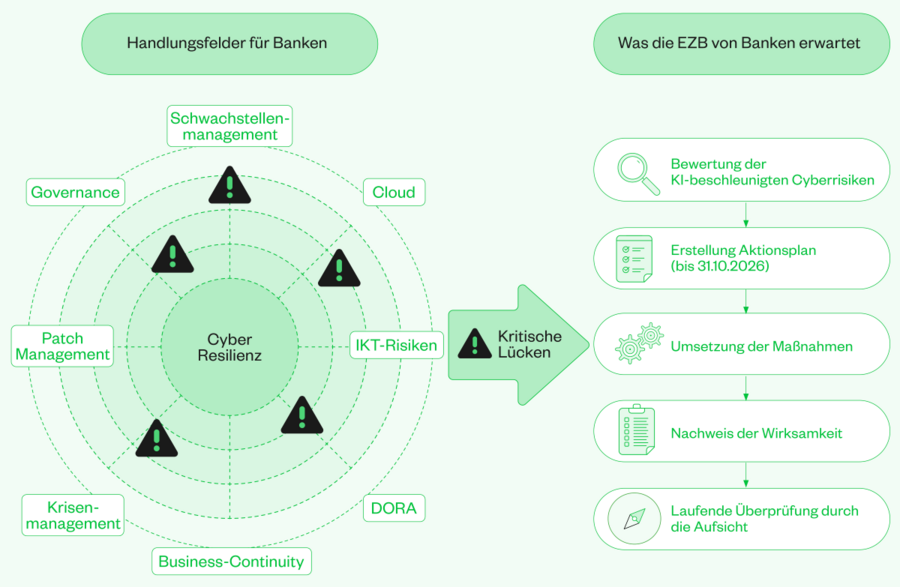
Das Rundschreiben richtet sich an alle bedeutenden Institute unter direkter EZB-Aufsicht. Die Aufsicht fordert, die potenziellen Auswirkungen KI-beschleunigter Cyberrisiken zu bewerten und bis zum 31. Oktober 2026 einen Aktionsplan beim zuständigen Joint Supervisory Team vorzulegen. Der Plan soll konkrete Maßnahmen, Verantwortlichkeiten, Ressourcen und Umsetzungstermine enthalten.
Die EZB sieht die Verantwortung dabei ausdrücklich beim Leitungsorgan der Banken. Im Mittelpunkt steht nicht die Nutzung neuer KI-Potenziale, sondern der angemessene Umgang mit einer beschleunigten Bedrohungslage.
Von der Angriffsfläche bis zur Wiederherstellung
Die EZB erwartet von den Banken, ihre potenziellen Angriffsflächen ganzheitlich zu erfassen, zu bewerten und angemessen abzusichern. Dazu zählen insbesondere externe Schnittstellen, Cloud-Umgebungen, Drittparteien und kritische Softwarekomponenten.
Ein zentraler Baustein des Aktionsplans ist ein wirksames Schwachstellen- und Patch-Management, das Risiken priorisiert, kritische Updates zeitnah umsetzt und sichere Notfalländerungen ermöglicht. Darüber hinaus erwartet die EZB, dass Banken Angriffe schneller erkennen und untersuchen können, etwa durch die Auswertung von Anwendungs- und Zugriffsprotokollen sowie des Netzwerkverkehrs.
Ebenso wichtig ist die Wiederherstellung des Betriebs nach einem Sicherheitsvorfall. Krisenprozesse, Backups und Wiederanlaufpläne müssen vorhanden sein und regelmäßig unter realistischen Bedingungen getestet werden.
Die EZB betont zudem, dass Drittparteien, Cloud-Anbieter und Softwarelieferanten keine Randthemen sind: Die Verantwortung für ausgelagerte IKT-Risiken verbleibt ausdrücklich bei der Bank.
Nach dem Aktionsplan beginnt die eigentliche Umsetzung
Unsere Projekterfahrung zeigt, dass die eigentliche Herausforderung häufig nicht im Verfassen eines Aktionsplans liegt. Entscheidend wird sein, welche konkreten Fortschritte Institute bei der Umsetzung erzielen und dass sie die Wirksamkeit der Maßnahmen im Umgang mit KI-gestützten Cyberrisiken nachvollziehbar nachweisen können. Auf der To-do-Liste stehen somit der Auf- beziehungsweise Ausbau belastbarer Prozesse zur Identifikation kritischer Systeme, zur risikoorientierten Priorisierung von Schwachstellen sowie zur Steuerung externer Dienstleister und Cloud-Anbieter. Hierfür benötigen Institute belastbare Verzeichnisse ihrer Systeme, externen Zugänge und Abhängigkeiten sowie funktionierende Governance- und Entscheidungsstrukturen.
Besonders herausfordernd ist es, in historisch gewachsenen IT-Landschaften und bei langen Change- beziehungsweise Freigabewegen eine Sicherheitsarchitektur zu schaffen, die einerseits schnelle Reaktionen ermöglicht und andererseits einen möglichst reibungslosen Betrieb auch im Sicherheitsfall gewährleistet. Die EZB macht deutlich: Cyberresilienz ist nicht allein ein Thema der IT-Sicherheit, sondern eine Aufgabe für Vorstand und Geschäftsleitung.
Ausblick: Der Prüfungsfokus dürfte zunehmen
Der bis Ende Oktober einzureichende Aktionsplan ist zunächst eine konkrete Anforderung an die direkt von der EZB beaufsichtigten bedeutenden Institute. Es ist davon auszugehen, dass die Aufsicht künftig verstärkt die Cyberresilienz der Institute und die Nachhaltigkeit der umgesetzten Maßnahmen bewerten wird.
Aus Sicht der Banken dürfte es daher künftig besonders darauf ankommen, belastbar nachweisen zu können, welche Systeme und externen Zugänge betroffen sind, wie Schwachstellen priorisiert und geschlossen werden und wer in kritischen Situationen Entscheidungen trifft. Auch die Steuerung von Drittparteien, die Geschwindigkeit der Schwachstellenbehebung sowie Krisen- und Wiederanlauftests könnten an Bedeutung gewinnen.
Für kleinere Institute gilt die Frist zwar nicht unmittelbar. Mit DORA existiert jedoch bereits ein für den gesamten Finanzsektor einheitlicher Rahmen für IKT-Risikomanagement, Tests der digitalen Widerstandsfähigkeit und die Steuerung von IKT-Drittparteien. Auch wenn daraus keine unmittelbare Ankündigung zusätzlicher Maßnahmen durch BaFin oder Bundesbank abgeleitet werden kann, dürfte die in dem Schreiben beschriebene Risikologik auch über den Kreis der bedeutenden Institute hinaus relevant sein.
Fazit: Nicht KI ist der Aufsichtsauftrag, sondern Cyberresilienz
Das EZB-Rundschreiben zeigt, dass KI für Banken nicht nur ein Innovationsthema ist. Die Weiterentwicklung der Technologie verkürzt das Zeitfenster zwischen Entdeckung und Ausnutzung bestehender Schwachstellen erheblich – somit sinkt die verfügbare Reaktionszeit, während Anforderungen an Erkennung, Priorisierung und Behebung von Sicherheitsrisiken steigen.
Die zentrale Frage lautet damit nicht, ob KI ein neues Cyberthema ist. Entscheidend ist, ob Prozesse, Verantwortlichkeiten und Kontrollen mit dem steigenden Tempo der Bedrohungslage Schritt halten können.
Für viele Institute dürfte dabei weniger die Erstellung des geforderten Aktionsplans die eigentliche Herausforderung sein als die nachhaltige Verankerung der erforderlichen Prozesse, Governance-Strukturen und technischen Maßnahmen im laufenden Betrieb.